Congruencia Modular

Neste artigo
- Resíduos e como eles realmente funcionam na prática
- Resolvendo congruências lineares passo a passo
- Congruências com módulo composto: o teorema chinês dos restos na prática
- Uma situação real que me deu trabalho
- Pegadinhas avançadas que ninguém menciona
- Ferramentas e recursos
- Quando a congruencia modular simplesmente não resolve
Resíduos e como eles realmente funcionam na prática
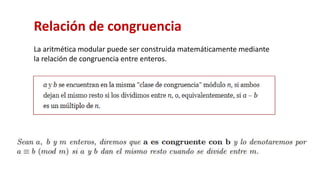
A primeira coisa que quase todo mundo erra é achar que congruência modular é apenas uma extensão do resto da divisão. Não é exatamente isso. É uma relação de equivalência que agrupa números em classes, e esse detalhe faz diferença quando você tenta aplicar em problemas reais. Quando escrevemos a b (mod m), estamos dizendo que a diferença a b é divisível por m. Pronto. Mas o problema aparece quando você começa a encadear múltiplas congruências ou trabalha com módulos não primos. Aí a coisa vira um campo minado se você não tiver clareza sobre invertibilidade e ordens multiplicativas.
O que é congruencia modular e por que a maioria dos tutoriais explica errado
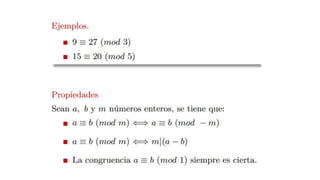
A definição formal é simples demais pra ilustrar a complexidade prática. Vou direto ao ponto: dois inteiros são congruentes módulo m se, e somente se, divididos por m deixam o mesmo resto. Isso parece óbvio, mas a armadilha está em assumir que operações algébricas comuns valem sem verificação. Você pode somar e multiplicar congruências livremente. Mas dividir? Só se o divisor for invertível módulo m. E invertível significa coprimo com m. Se tentar dividir por 4 em Z/6Z, vai esbarrar em resultados contraditórios porque 4 não tem inverso ali. Já vi gente perdida nisso por horas em código de criptografia. O que falta em muitos materiais é falar sobre a estrutura algébrica por trás. Z/mZ não é um corpo quando m é composto. É um anel com divisores de zero. Esse fato destrói intuições que vêm da aritmética comum. Por exemplo, de ab 0 (mod m) não se segue que a 0 ou b 0. Isso é essencial e raramente destacado.
Resolvendo congruências lineares passo a passo
Pegue uma equação como 6x 15 (mod 21). O caminho ingênuo seria dividir tudo por 3 e resolver 2x 5 (mod 7). FUNCIONA AQUI PORQUE 3 divide o coeficiente, o termo independente E o módulo simultaneamente. Mas se você tentar dividir só o coeficiente e o termo independente sem ajustar o módulo, o resultado sai errado. A regra correta: a congruência ax b (mod m) tem solução se, e somente se, gcd(a, m) divide b. Se tiver solução, existem exatamente d = gcd(a, m) soluções módulo m, separadas por m/d. No exemplo acima, gcd(6, 21) = 3, e 3 divide 15. Então existem 3 soluções. Dividindo tudo por 3: 2x 5 (mod 7). O inverso de 2 módulo 7 é 4, porque 2·4 = 8 1 (mod 7). Multiplicando: x 20 6 (mod 7). As soluções originais são 6, 13 e 20 módulo 21. Fácil quando se sabe o procedimento.

Congruências com módulo composto: o teorema chinês dos restos na prática
O teorema chinês dos restos (CRT) diz que se m1, m2, ..., mk são dois a dois coprimos, então o sistema de congruências pode ser resolvido de forma única módulo M = m1·m2·...·mk. Na teoria é elegante. Na prática, o problema é construir a solução eficientemente. A abordagem clássica resolve substituição por substituição. Funiona para poucos módulos. Para muitos, use o método iterativo: resolva as duas primeiras, depois trate o resultado como uma nova congruência com o terceiro módulo, e repita. Um detalhe que ninguém conta: o CRT exige que os módulos sejam coprimos. Se não forem, você precisa verificar consistência entre as congruências antes de prosseguir. Se x 2 (mod 4) e x 3 (mod 6), o sistema é inconsistente porque 2 e 3 têm resíduos diferentes módulo gcd(4,6) = 2. Verifique sempre essa condição.
Uma situação real que me deu trabalho
Trabalhando com implementação de um esquema de compartilhamento de segredo baseado em kongruências, precisei resolver um sistema com módulos grandes e não coprimos. Os módulos eram poderes de primos diferentes misturados com fatores comuns. O CRT padrão não se aplicava diretamente. A solução foi decompor cada módulo em fatores primos usando fatoração trial division até 10^6, depois aplicar o CRT generalizado agrupando pelos mesmos primos. Se um primo aparece em múltiplos módulos, combine as congruências correspondentes verificando compatibilidade módulo a menor potência daquele primo. O resultado final usa as potências máximas de cada primo. O custo computacional aumentou porque a fatoração foi o gargalo. Para números acima de 10^12, recomendo pollard-rho em vez de trial division. No meu caso, os módulos tinham cerca de 18 dígitos e a fatoração levou cerca de 40 segundos com pollard-rho otimizado. Com trial division, teria levado minutos suficientes pra abortar.
Pegadinhas avançadas que ninguém menciona
O pequeno teorema de Fermat afirma que a^(p-1) 1 (mod p) para p primo e a não divisível por p. Muitos automatizam a redução de expoentes módulo p-1 sem verificar a condição de coprimalidade. Se a for múltiplo de p, a congruência falha completamente. A^(p-1) 0 (mod p), não 1. Outro problema comum: calcular o inverso modular usando a função pow(a, -1, m) em Python funciona, mas só lança exceção se o inverso não existir. Em linguagens mais primitivas, você precisa implementar o algoritmo de Euclides estendido manualmente e verificar se gcd(a,m) = 1 antes de confiar no resultado. A ordem multiplicativa de a módulo m é o menor k positivo tal que a^k 1 (mod m). Ela divide (m) pelo teorema de Euler. Usar essa propriedade para reduzir expoentes em potências grandes é uma técnica padrão em criptografia, mas (m) só é conhecído se você fatorou m. Essa é a base da segurança do RSA.

Ferramentas e recursos
Para cálculos rápidos de congruências, o Wolfram Alpha responde consultas diretas do tipo "solve 7x = 3 mod 11". Para implementação propre, a biblioteca SymPy em Python tem funções dedicate de solve_congruence e inverse_mod. Para projetos que exigem números grandes, GMP ou o módulo built-in pow com três argumentos são mais eficientes. Se quiser praticar com exercícios graduados, o livro "Elementary Number Theory" de David Burton tem bons exemplos com soluções. A versão online do project euler também concentra vários problemas que exigem congruência modular como passo intermediário.
Quando a congruencia modular simplesmente não resolve
Não tente usar congruências para problemas que envolvem desigualdades ou ordenação. O conceito de "maior que" não existe dentro de uma classe de congruência. Também não é ferramenta adequada para fatoração direta. Métodos como trial division, pollard-rho e quadratic sieve operam em lógica diferente. A principal limitação prática é o custo de fatoração. Quase toda aplicação avançada de congruências exige conhecimento da fatoração do módulo ou de (m). Se o módulo for grande e secreto, você está basicamente delegando a segurança a um problema computacionalmente difícil. Isso é aceitável para criptografia, mas não funciona como atalho para resolver equações com módulos desconhecidos. Em resumo, congruência modular é uma estrutura poderosa mas com regras rígidas. Entender quando pode e quando não pode manipular livremente é o que separa quem resolve problemas de quem perde tempo com resultados inconsistentes.
Galeria
-
Aritmética modular, congruencias, módulos | PPTX -

Calculando Congruencias: Guía Completa de Aritmética Modular | TODO ... -
Aritmética modular, congruencias, módulos | PPTX
